macOS et iOS 26.7.1 corrigent des failles utilisées dans les attaques ciblées
 Alban Martin
- À l'instant
- 💬 Réagir
- 🔈 Écouter
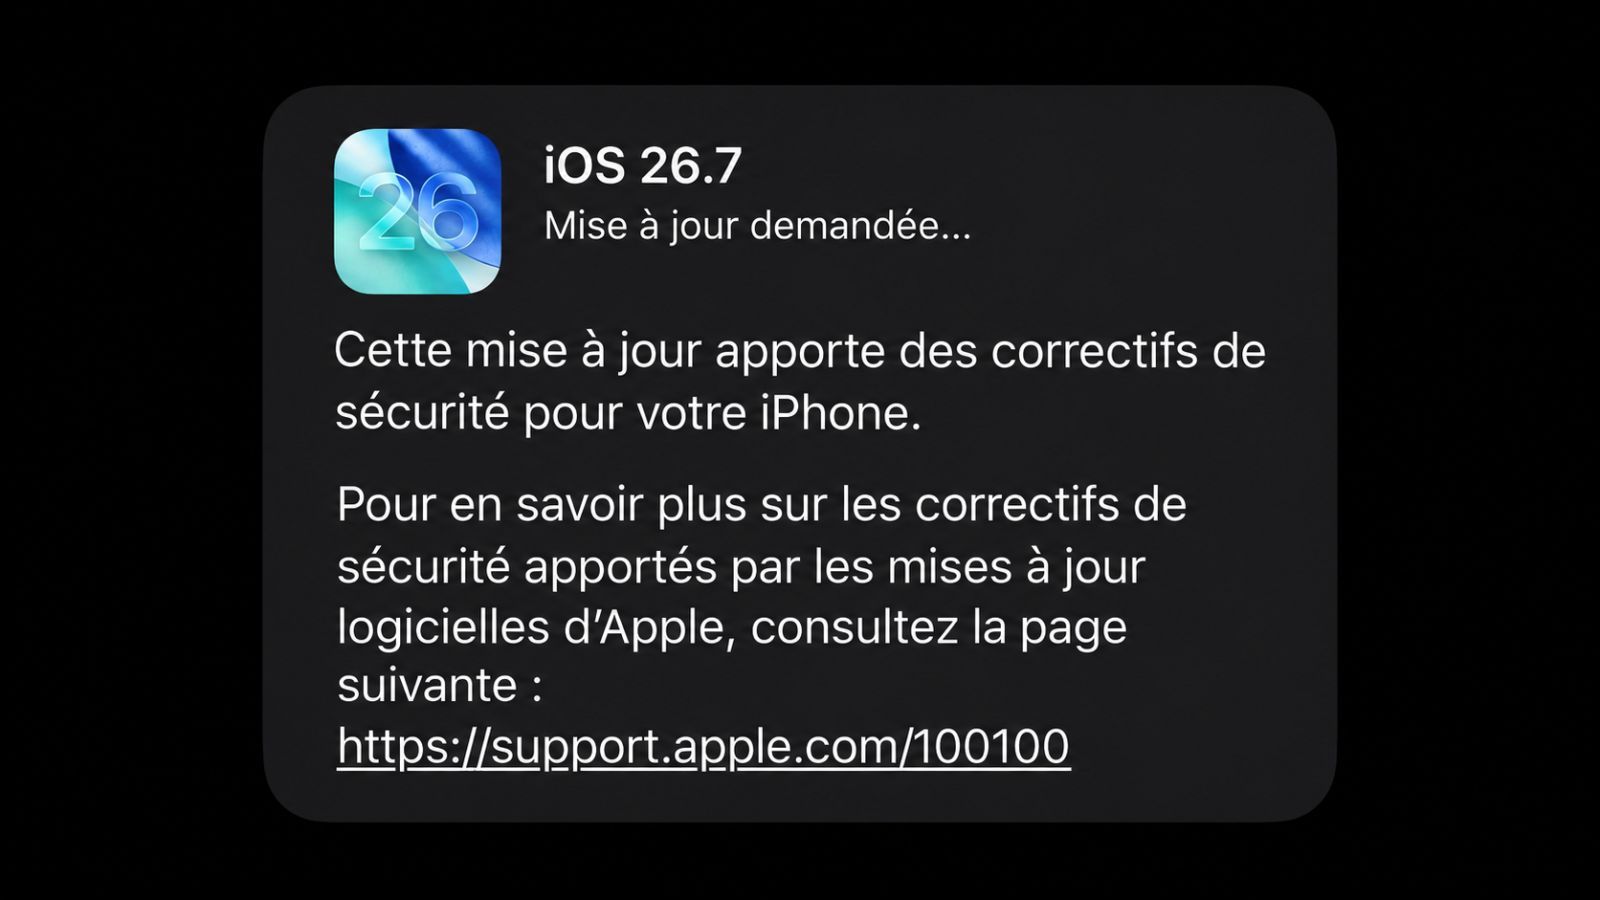
 iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 et macOS Sequoia 15.8.1 corrigent une faille importante que Apple soupçonne d'avoir été exploitée contre un groupe restreint d'individus. Les pages de support de sécurité d'Apple décrivent un problème d'écriture hors limites de l’API CoreGraphics qui pourrait être exploité à l'aide d'un fichier mal conçu pour permettre l'exécution de code arbitraire. Le problème a été résolu grâce à un contrôle des limites amélioré.
Une faille exploitée
Apple rapporte que la faille a été utilisée dans une « attaque extrêmement sophistiquée » contre des individus spécifiques utilisant des versions plus anciennes d'iOS. Les systèmes d'exploitation actuels semblent indemnes, et les versions actuelles d'iOS 27.0.1, iPadOS 27.0.1 et macOS Golden Gate 27.0.1 ne contiennent aucune entrée CVE publiée.
Bien que l'attaque n'ait pas été généralisée, les utilisateurs toujours sur iOS 26, iPadOS 26, macOS Tahoe ou macOS Sequoia devraient appliquer rapidement les nouvelles mises à jour. La vulnérabilité étant désormais publique, une exploitation supplémentaire pourrait viser des utilisateurs non protégés.
 Apple publie aussi macOS 26.0.1, watchOS 26.0.2, visionOS 26.0.1, tvOS 26.0.1 et iOS 18.7.1
 La roadmap d'Apple sur iOS : 26.4, 26.5, 26.6, 27, 27.1, 27.2